Refonte
Le carnet de La Refonte
Qui est concerné, à quelle date, avec quelles obligations : le règlement UE 2024/1689 appliqué à une PME française qui utilise des outils d'IA.
Refonte
SEO
IA
L'AI Act, ou règlement (UE) 2024/1689, encadre les systèmes d'IA selon leur niveau de risque. Une PME française qui utilise un outil acheté à un éditeur est le plus souvent « déployeur ». Elle doit former ses équipes et signaler quand un client parle à une machine. Elle doit aussi surveiller de près tout usage sensible, comme le tri de candidatures. Les obligations lourdes visent surtout les systèmes à haut risque, applicables à compter du 2 décembre 2027.
Le règlement ne vise pas seulement les géants qui entraînent des modèles. Il s'applique aussi à l'entreprise qui utilise un assistant de rédaction ou un chatbot sur son site. La différence tient au rôle : celui qui développe un système d'IA n'a pas les mêmes obligations que celui qui l'utilise.
Pour une petite structure française, le changement est surtout organisationnel. Vous devez savoir quels outils d'IA tournent chez vous, ce qu'ils décident et qui les contrôle. Les obligations techniques lourdes concernent les systèmes à haut risque et leurs fournisseurs : documentation complète, journalisation, gestion des risques.
Deux points s'appliquent déjà à tout le monde. Les pratiques interdites, comme la notation sociale ou la manipulation de personnes vulnérables, sont proscrites depuis février 2025. L'article 4 demande ensuite aux fournisseurs et aux déployeurs d'assurer un niveau suffisant de maîtrise de l'IA à leur personnel. Le texte tient compte du contexte d'usage et des connaissances de chacun ; il n'impose pas un diplôme.
Concrètement, un cabinet de trois personnes qui résume ses réunions avec une IA n'a pas de dossier de conformité à produire. Il doit savoir qui utilise l'outil, avec quelles données, et relire les sorties avant de s'en servir. Le même cabinet qui trie des candidatures avec cet outil change de catégorie.
Le schéma ci-dessous situe votre structure. Il ne remplace pas une analyse juridique de votre cas : à vérifier avec votre conseil.
Le règlement définit deux rôles principaux à l'article 3. Le fournisseur développe un système d'IA, ou le fait développer, puis le met sur le marché sous son propre nom. Le déployeur utilise un système d'IA sous sa propre autorité, sauf dans un cadre personnel et non professionnel.
Repère rapide : vous achetez un outil tiers et l'utilisez au travail, vous êtes déployeur. C'est la situation de la majorité des PME françaises. Elles s'abonnent à un assistant, un CRM enrichi d'IA ou un outil d'automatisation, sans développer de modèle. Le terme « utilisateur professionnel » désigne ce même cas dans le langage courant ; le texte parle de déployeur.
Le statut ne dépend pas de la taille. Une entreprise de deux personnes qui vend son propre outil d'IA est fournisseur. Un groupe qui utilise un assistant du commerce est déployeur. Ce qui compte, c'est qui met le système sur le marché et qui l'utilise.
Attention au glissement de statut. Selon l'article 25, un déployeur devient fournisseur d'un système à haut risque dans trois cas. Il y appose sa marque, il le modifie substantiellement, ou il change sa destination. Personnaliser un modèle général pour trier des candidatures peut relever de ce cas. Si vous construisez un agent IA pour vos clients, la question mérite d'être posée à votre conseil.
Le tableau suivant résume les trois situations et ce qui change pour chacune.
| 01Statut | 02Définition (article 3) | 03Exemple en PME | 04Ce qui change pour vous |
|---|---|---|---|
| 01Fournisseur | Développe un système d'IA et le met sur le marché sous son nom | Une agence qui vend son propre outil de scoring de prospects | Documentation, gestion des risques, marquage des contenus générés |
| 02Déployeur | Utilise un système d'IA sous sa propre autorité, à titre professionnel | Un cabinet qui utilise un assistant de rédaction et un chatbot acheté | Maîtrise de l'IA des équipes, information des personnes, contrôle humain |
| 03Hors champ | Usage dans le cadre d'une activité personnelle non professionnelle | Un salarié qui utilise une IA pour un projet privé, hors travail | Aucune obligation au titre du règlement |
Fournisseur
Déployeur
Hors champ
Le règlement est entré en vigueur en 2024, mais ses obligations s'appliquent par paliers. Le calendrier a été ajusté par le paquet « Omnibus IA ». Les dates ci-dessous sont celles affichées par la Commission européenne sur sa page officielle, mise à jour le 3 août 2026.
Ce qui s'applique déjà : les interdictions 1 à 8 et la maîtrise de l'IA depuis février 2025. Les règles pour les modèles à usage général suivent depuis août 2025, puis les règles de transparence depuis août 2026. La Commission a commencé à faire appliquer ces dernières le 2 août 2026, après des lignes directrices publiées le 20 juillet 2026.
Ce qui reste à venir : la neuvième interdiction, visant les contenus sexuels non consensuels générés par IA, en décembre 2026. Les obligations des systèmes à haut risque de l'annexe III s'appliquent à compter du 2 décembre 2027. Les systèmes intégrés à des produits réglementés, listés en annexe I, suivent en août 2028 selon l'article 113 amendé.
Pour une PME utilisatrice, le calendrier AI Act se résume à une priorité. Traitez d'abord les obligations déjà actives, transparence et formation. Préparez ensuite les usages à haut risque avant fin 2027. Un outil de recrutement acheté aujourd'hui sera soumis aux obligations strictes dans un peu plus d'un an.
Pratiques interdites comme la notation sociale ou la manipulation. Article 4 : formation suffisante du personnel qui utilise une IA.
Obligations des fournisseurs de modèles GPAI, ceux qui motorisent les assistants que vous utilisez.
Informer qu'on parle à une machine, rendre les contenus générés identifiables, étiqueter les deepfakes. Appliquée par la Commission depuis le 2 août 2026.
Contenus sexuels intimes non consensuels générés par IA, introduite par l'Omnibus IA.
Recrutement, crédit, éducation, biométrie, justice : obligations strictes pour fournisseurs et déployeurs. Annexe I en août 2028.
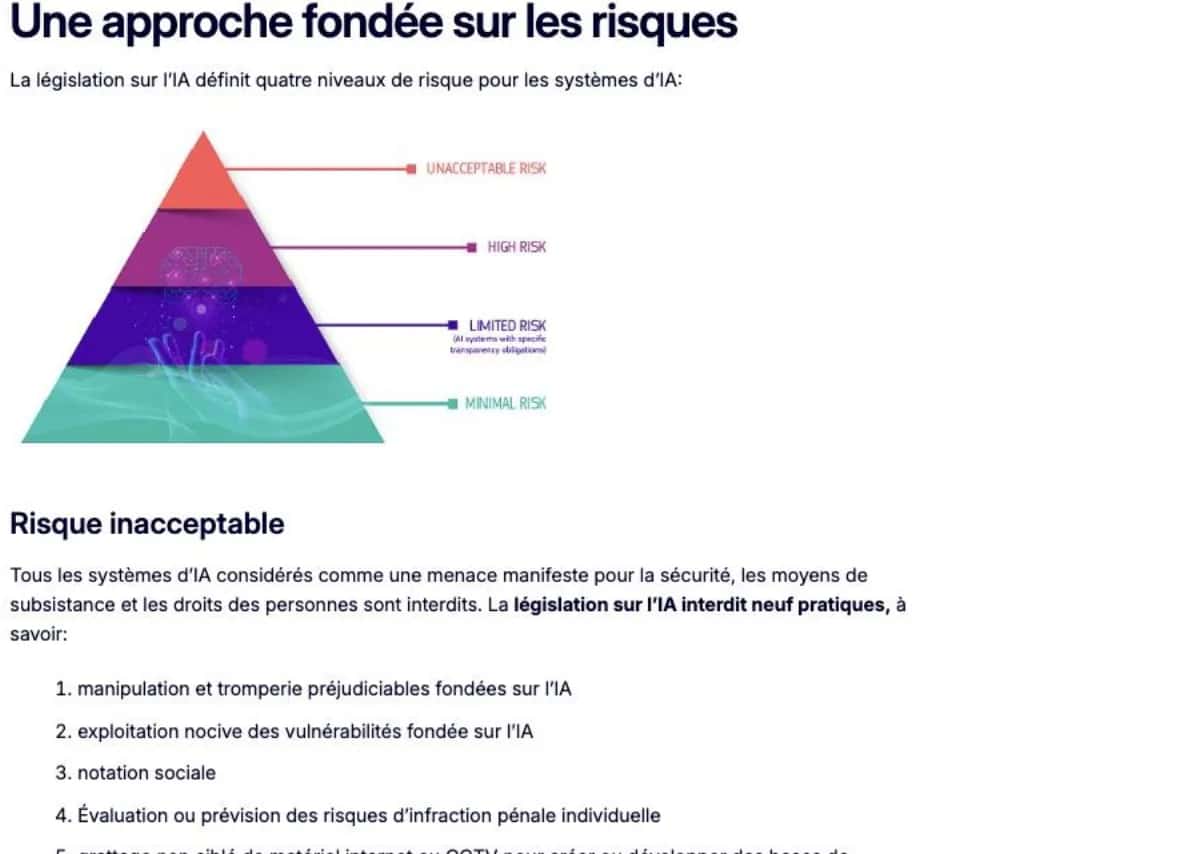
Le principe fondamental de l'AI Act est simple : plus un usage peut nuire aux personnes, plus les obligations sont fortes. Le règlement distingue quatre niveaux de risque pour l'intelligence artificielle. Ils vont de l'inacceptable au minimal, en passant par l'élevé et le limité.
Risque inacceptable : la pratique est interdite. Une PME n'est presque jamais concernée. Les cas visés sont la notation sociale des personnes ou l'exploitation de la vulnérabilité de personnes fragiles. Risque élevé : l'usage touche l'emploi, le crédit, l'éducation, la biométrie ou la justice. Trier des CV avec une IA entre dans cette catégorie.
Risque limité, dit de transparence : la personne doit savoir qu'elle a affaire à une IA ou à un contenu généré. Le chatbot de votre site et vos visuels générés relèvent de ce niveau. Risque minimal ou nul : filtres anti-spam, correcteurs, jeux. Aucune règle nouvelle, en dehors de la maîtrise de l'IA.
Un même outil peut changer de niveau selon l'usage. Un assistant qui rédige des fiches produit relève du risque minimal. Le même assistant qui note des candidats bascule dans le haut risque. Classez donc les usages, pas les logiciels.
La capture ci-dessous reprend la pyramide publiée par la Commission européenne. Le tableau qui suit la traduit en situations de petite structure.
| 01Niveau de risque | 02Exemple en PME ou chez un indépendant | 03Obligation |
|---|---|---|
| 01Inacceptable | Noter des clients selon leur comportement social pour leur refuser un service | Interdit depuis février 2025 |
| 02Élevé | Présélectionner des candidatures avec une IA ; décider d'un crédit ou d'un accès à une formation | Obligations strictes à compter du 2 décembre 2027 : contrôle humain, journaux, information des personnes |
| 03Limité (transparence) | Chatbot sur le site, visuels ou vidéos générés pour la communication | Dire qu'on parle à une machine, rendre le contenu généré identifiable (depuis août 2026) |
| 04Minimal ou nul | Filtre anti-spam, correcteur, aide à la rédaction relue par une personne | Aucune règle nouvelle, hors maîtrise de l'IA des équipes |
Inacceptable
Élevé
Limité (transparence)
Minimal ou nul
Les obligations AI Act d'une PME dépendent de l'usage, pas de sa taille. Trois familles reviennent le plus souvent dans une petite structure utilisatrice d'IA générative ou d'automatisation.
L'article 50 impose d'informer clairement une personne qu'elle interagit avec une IA, sauf si c'est évident. Un chatbot sur votre site doit le dire dès le premier échange. Un texte généré publié pour informer le public sur un sujet d'intérêt général doit être signalé, sauf relecture éditoriale humaine. Les deepfakes doivent toujours être étiquetés. Le marquage technique des contenus générés incombe au fournisseur de l'outil.
Pour un système à haut risque, l'article 26 demande au déployeur de suivre la notice du fournisseur. Il doit conserver les journaux générés automatiquement pendant au moins six mois. Il doit aussi informer les salariés concernés et leurs représentants avant la mise en service au travail. Enfin, il informe les personnes visées par une décision prise avec le système.
Pour les usages courants, aucune documentation n'est imposée. Un inventaire écrit reste pourtant la base de toute vérification, et la première chose qu'un conseil vous demandera.
Le même article confie le contrôle humain à des personnes compétentes, formées et disposant de l'autorité pour agir. Cette exigence rejoint une bonne pratique utile pour toute automatisation des tâches. Une personne doit pouvoir relire, refuser et arrêter une sortie de l'IA. Le tableau ci-dessous relie chaque situation courante à son article et à une action.
| 01Situation courante | 02Obligation | 03Article | 04À faire |
|---|---|---|---|
| 01Chatbot sur le site ou par messagerie | Dire qu'on parle à une machine dès le premier échange | Art. 50 §1 | Message d'accueil explicite, mention dans les CGU |
| 02Visuels, vidéos ou textes générés publiés | Contenu identifiable comme généré ; deepfakes étiquetés | Art. 50 §2 et §4 | Mention visible, relecture humaine des textes d'intérêt public |
| 03Équipe qui utilise des assistants IA au quotidien | Niveau suffisant de maîtrise de l'IA | Art. 4 | Former, écrire une consigne d'usage, désigner un référent |
| 04Tri de candidatures ou décision de crédit | Suivre la notice, contrôle humain, journaux six mois, informer salariés et personnes | Art. 26 | Inventorier dès maintenant, préparer avant le 2 décembre 2027 |
Chatbot sur le site ou par messagerie
Visuels, vidéos ou textes générés publiés
Équipe qui utilise des assistants IA au quotidien
Tri de candidatures ou décision de crédit
L'article 99 du règlement fixe un barème en trois paliers. Les montants sont exprimés en euros ou en pourcentage du chiffre d'affaires annuel mondial. Pour une grande entreprise, le montant le plus élevé des deux est retenu. Pour les PME et les jeunes entreprises, le paragraphe 6 précise que c'est le plus bas des deux qui s'applique.
Le barème ci-dessous reprend le texte tel que publié sur artificialintelligenceact.eu, consulté le 19 septembre 2026. Les États membres fixent les règles de mise en œuvre et peuvent prévoir des sanctions complémentaires. Ces montants sont des plafonds, pas des amendes automatiques. Une autorité tient compte de la gravité, de la durée et de la taille de l'organisation.
Ce qui reste à préciser en France : la désignation et l'organisation des autorités nationales de surveillance. Cette information évolue et n'a pas pu être confirmée de façon fiable pour cet article. Vérifiez la situation en vigueur au moment de votre lecture auprès de sources officielles ou de votre conseil.
| 01Manquement | 02Plafond en euros | 03Plafond en % du CA annuel mondial | 04Paragraphe |
|---|---|---|---|
| 01Pratique interdite (article 5) | 35 000 000 € | 7 % | Art. 99 §3 |
| 02Autres obligations (dont articles 26 et 50) | 15 000 000 € | 3 % | Art. 99 §4 |
| 03Informations inexactes ou incomplètes fournies aux autorités | 7 500 000 € | 1 % | Art. 99 §5 |
Pratique interdite (article 5)
Autres obligations (dont articles 26 et 50)
Informations inexactes ou incomplètes fournies aux autorités
Une première vérification ne demande ni juriste ni prestataire. Elle tient en quatre étapes, à mener avec les personnes qui utilisent réellement les outils. Comptez une demi-journée pour une équipe de moins de dix personnes.
1. Inventorier. Listez chaque outil d'IA utilisé, y compris les fonctions intégrées à vos logiciels habituels et les usages individuels non déclarés. Notez qui l'utilise et pour quoi. Notre comparatif des modèles d'IA aide à reconnaître ce qui se cache derrière chaque service.
2. Identifier le statut. Pour chaque outil, le fournisseur est-il un éditeur tiers, ou l'avez-vous développé ou fortement adapté ? Dans le premier cas, vous êtes déployeur. Dans le second, l'article 25 peut vous requalifier.
3. Vérifier la catégorie de risque. L'outil intervient-il dans le recrutement, le crédit, l'accès à une formation ou une décision sur une personne ? Si oui, marquez-le comme haut risque et préparez l'échéance du 2 décembre 2027. Sinon, vérifiez seulement la transparence et la relecture.
4. Documenter les décisions automatisées. Pour chaque sortie d'IA qui influence une décision, écrivez qui relit, comment refuser et où sont conservées les traces. Cette gouvernance de l'IA reste utile même sans obligation légale. Elle protège aussi contre les erreurs ordinaires d'un modèle.
Le schéma résume la méthode ; la check-list en dessous permet de cocher chaque point. Pour aller plus loin sur les garde-fous et les consignes d'usage, consultez le parcours IA de La Refonte. Une partie du programme est consacrée à ces sujets.
Dernière mise à jour : 19 septembre 2026
Le parcours IA de La Refonte aborde les consignes d'usage, le contrôle humain et les automatisations sûres. Programme détaillé et modalités sur la page de la formation.
Pour aller plus loin

Sans engagement, sans jargon
Trente minutes pour identifier ce qui freine votre visibilité et repartir avec les priorités dans le bon ordre.
Discutons de votre projet
30 min · Google Meet
Choisissez le créneau qui vous convient dans notre calendrier. On analyse votre situation avant l’appel pour aller droit au but.
Recherche des créneaux disponibles...