Maintenance
Le carnet de La Refonte
Comprendre la licence GPL des plugins WordPress, distinguer redistribution et fichier modifié, puis vérifier source, mises à jour et sécurité avant installation.
Maintenance
WordPress
Refonte
Un plugin GPL WordPress est une extension distribuée sous la GNU General Public License ou une licence compatible. Le cœur de WordPress est publié sous GPLv2 ou ultérieure. Le projet WordPress considère que les extensions et thèmes dérivés de son code héritent de cette licence, tout en reconnaissant une zone d'interprétation juridique sur la notion d'œuvre dérivée.
La GPL protège la liberté d'exécuter, d'étudier, de modifier et de redistribuer le logiciel. « Libre » ne signifie pas obligatoirement gratuit : la Free Software Foundation confirme qu'une copie peut être vendue. En cas de redistribution, les obligations de licence et d'accès au code source correspondant doivent être respectées.
Le point clé pour une PME est donc de séparer deux questions. La licence autorise-t-elle l'usage envisagé ? Le fichier reçu est-il authentique, maintenu et sûr ? Une réponse positive à la première ne prouve rien sur la seconde. Les marques, comptes cloud, clés d'API, mises à jour et services de support peuvent aussi obéir à des conditions distinctes.
GPLv2+
Licence du cœur WordPress selon WordPress.org
4 libertés
Exécuter, étudier, modifier et redistribuer le logiciel libre
1 revue
Soumission initiale examinée manuellement avant entrée dans le répertoire WordPress.org
0 garantie
La GPL n'apporte aucune garantie de support, mise à jour ou sécurité
La GPL permet de facturer une copie du logiciel. Elle exige surtout que les destinataires conservent les libertés prévues par la licence. Un éditeur peut donc vendre son plugin tout en fournissant le code sous GPL. Il peut aussi facturer le support, la documentation, l'accès aux mises à jour, l'hébergement d'un service ou des fonctions exécutées sur ses serveurs.
Une clé de licence ne rend pas automatiquement le code propriétaire. Elle peut contrôler l'accès aux mises à jour ou à une API commerciale. À l'inverse, supprimer une vérification dans un fichier ne donne aucun droit sur une marque, un compte client ou un service externe. Lisez la licence du plugin, les mentions des ressources incluses et les conditions du service séparément.
Le vrai coût d'un canal tiers se mesure dans l'exploitation : qui confirme l'origine du ZIP, signale une nouvelle version, teste la compatibilité et intervient en cas de faille ? Si personne n'en est responsable, le prix bas déplace simplement la charge vers votre équipe. Une maintenance WordPress documentée doit attribuer ces tâches.
| 01Critère | 02Fichier redistribué par un tiers | 03Canal de l'auteur ou WordPress.org |
|---|---|---|
| 01Droit de copie | Possible si la licence et ses obligations sont respectées | Fourni selon la licence publiée |
| 02Provenance | À démontrer par le distributeur | Auteur ou dépôt identifié |
| 03Mises à jour | Dépendent du tiers ou d'un suivi manuel | Canal annoncé par l'auteur ou WordPress.org |
| 04Support | Variable, à vérifier contractuellement | Selon l'offre de l'auteur |
| 05Intégrité du ZIP | Comparaison difficile sans référence publiée | Fichier de référence directement fourni |
| 06Marque et services | La GPL ne donne pas automatiquement accès aux marques, clés ou API | Accès défini par l'auteur et ses conditions |
| 07Risque opérationnel | Plus difficile à attribuer et à suivre | Responsable et canal de correction identifiables |
Droit de copie
Provenance
Mises à jour
Support
Intégrité du ZIP
Marque et services
Risque opérationnel
Étape 1
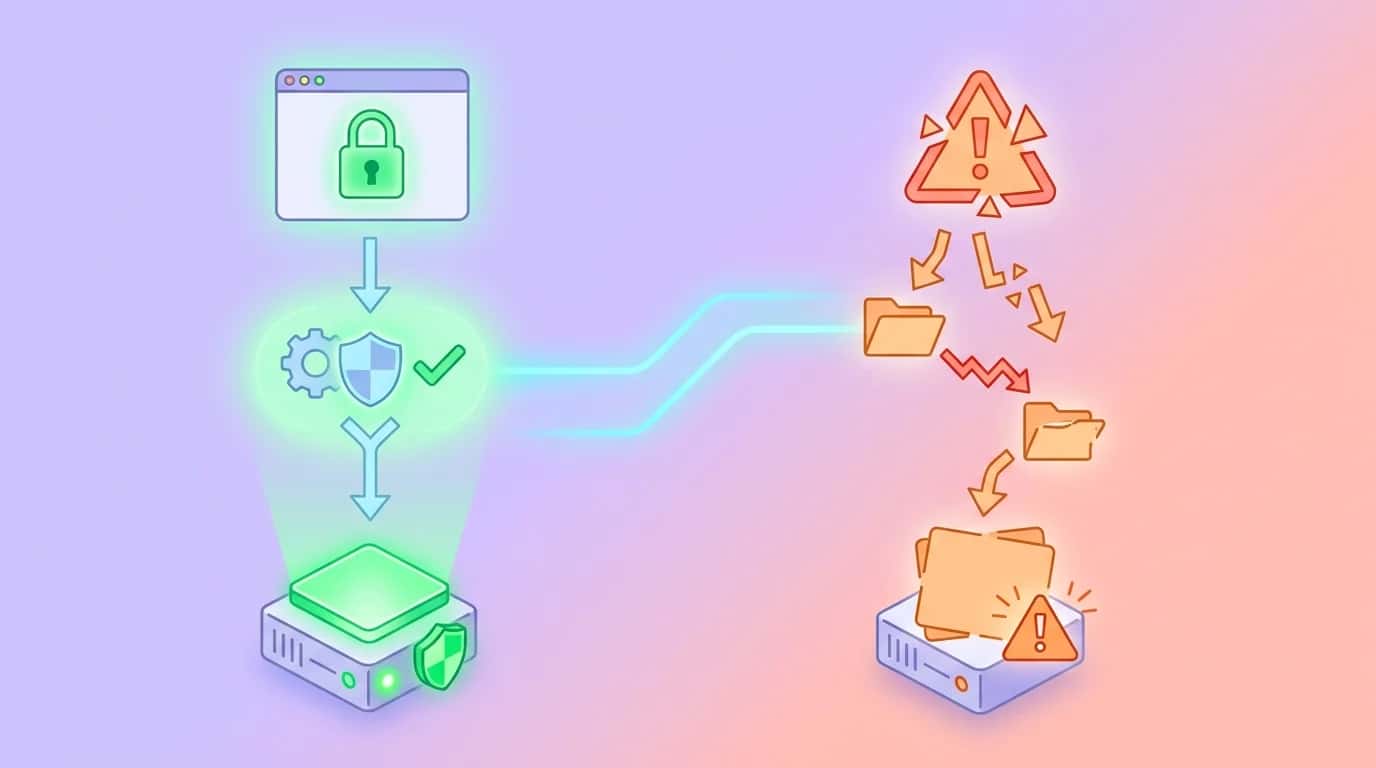
Lisez l'en-tête du plugin, le fichier de licence et les mentions des bibliothèques incluses. Vérifiez qui a construit le ZIP et qui répondra d'une modification. Une mention GPL sans auteur ni historique ne suffit pas.
Étape 2
Comparez le numéro de version, la date, les prérequis PHP et WordPress avec la page de l'auteur. Recherchez aussi les avis de sécurité et les fermetures éventuelles du plugin. Un décalage n'est pas une preuve d'infection, mais il doit être expliqué.
Étape 3
Utilisez un diff entre la redistribution et une archive obtenue directement auprès de l'auteur. Examinez les fichiers ajoutés, les appels réseau, les comptes créés et les tâches planifiées. Des fonctions comme eval() ou base64_decode() méritent une revue, mais leur présence seule ne prouve pas un malware.
Étape 4
Analysez l'archive avec plusieurs moteurs si votre politique l'autorise, puis installez-la sur une copie sans données personnelles réelles. Contrôlez les erreurs, les requêtes sortantes, les nouveaux administrateurs, les tâches cron et les modifications de fichiers. Un scan négatif n'est pas une garantie.
Étape 5
Décidez qui surveille les versions, sous quel délai une alerte est traitée et comment revenir à la version précédente. WordPress permet de configurer les mises à jour automatiques, mais un canal tiers peut ne pas les fournir. Sauvegardez et testez avant chaque déploiement sensible.
Commencez par le répertoire WordPress.org ou par le site de l'auteur. WordPress.org examine manuellement la soumission initiale et impose une licence compatible avec la GPL. Cela réduit l'incertitude sur l'identité et la distribution, sans garantir qu'aucune vulnérabilité n'existera. Les développeurs restent responsables de leur code, et le répertoire peut fermer une extension lorsqu'un problème de sécurité est signalé.
Pour une extension premium, achetez auprès de l'éditeur ou d'un revendeur explicitement autorisé si vous voulez son canal de mises à jour et son support. Une redistribution tierce peut respecter la GPL, mais elle doit expliquer sa provenance, ses modifications, ses obligations de licence et son processus de correctifs. Évitez les catalogues qui masquent l'identité du distributeur ou promettent un accès à des services auxquels ils ne peuvent pas vous inscrire.
Dans une agence ou une équipe freelance, tenez un registre : nom, slug, auteur, URL source, version, licence, date de dernière revue, responsable, mode de mise à jour et procédure de retrait. Cette transparence protège le client et accélère la réponse à un avis de sécurité. Notre équipe WordPress utilise ce type d'inventaire pour cadrer les audits et les maintenances.
Audit de sécurité, inventaire des extensions et maintenance proactive : notre équipe WordPress réduit les risques liés aux fichiers tiers non documentés.
Dernière mise à jour : 11 août 2026
Pour aller plus loin

Sans engagement, sans jargon
Trente minutes pour identifier ce qui freine votre visibilité et repartir avec les priorités dans le bon ordre.
Discutons de votre projet
30 min · Google Meet
Choisissez le créneau qui vous convient dans notre calendrier. On analyse votre situation avant l’appel pour aller droit au but.
Recherche des créneaux disponibles...